IA que trabaja
Pasar tu web a una CDN puede reducir la carga del servidor, pero durante el cambio puede ocurrir lo contrario: la caché empieza vacía y muchas peticiones siguen llegando al origen. Si, al ver el pico, activas una protección indiscriminada contra bots, también puedes bloquear a Googlebot.
La respuesta es preparar el cambio como una migración con dos comprobaciones independientes: que el origen soporte las peticiones que la CDN aún no puede absorber y que los rastreadores legítimos puedan acceder al contenido. Necesitas una línea de referencia, reglas de caché seguras, pruebas de acceso y un plan de vuelta atrás.
El 11 de noviembre de 2026, Google explicó este riesgo de transición: una CDN rápida puede favorecer un aumento gradual del rastreo cuando existe demanda, mientras las peticiones que no encuentra en caché todavía llegan al servidor original. No significa que vaya a pasar en todas las webs ni que el aumento sea inmediato.
Qué cambia cuando colocas una CDN delante de tu web
Una red de distribución de contenido o CDN recibe las peticiones de los visitantes en servidores distribuidos. Si dispone de una copia válida de un recurso, puede responder sin pedirlo de nuevo al origen: el servidor o aplicación que mantiene el contenido original.
Cuando no tiene una copia utilizable, consulta el origen. Esa respuesta puede guardarse o no, según la configuración y las cabeceras. La caché también puede estar vacía en una ubicación aunque ya exista una copia en otra.
La diferencia importa especialmente con los rastreadores. Los visitantes pueden concentrarse en unas pocas páginas populares; un rastreador puede solicitar una variedad mucho mayor de URLs. Por eso, calentar la portada no garantiza que las fichas de producto o los artículos menos visitados dejen de generar carga.
| Situación | Qué ocurre con la petición | Qué debes vigilar |
|---|---|---|
| Copia válida en caché | La CDN puede responder desde su red | Antigüedad del contenido y reglas de caducidad |
| Recurso sin copia | La petición puede llegar al origen | Carga, latencia y errores del servidor |
| Página deliberadamente no cacheable | La CDN puede consultar el origen en cada visita | Capacidad del servidor y seguridad de la sesión |
| Protección contra bots demasiado amplia | Una página de desafío o un error puede sustituir al contenido | Acceso de rastreadores verificados |
Una CDN no convierte todo en contenido cacheable. El carrito, una cuenta de usuario o una respuesta personalizada requieren especial cuidado: almacenar una respuesta privada como si fuera pública puede mostrar información a otra persona.
Qué puede pasar con el rastreo de Google
Google combina la capacidad de rastreo que considera disponible con la demanda de URLs. Según su documentación sobre capacidad de rastreo, las respuestas estables y rápidas pueden permitir un aumento del límite con el tiempo; la lentitud, los errores de servidor y las señales de limitación pueden reducirlo.
Eso no quiere decir que Google rastree más solo por instalar una CDN: también tiene que existir demanda. Tampoco significa que rastrear una página garantice su indexación.
Hay una distinción útil para una pyme: capacidad de rastreo no es lo mismo que salud de la migración. Aunque tu web sea pequeña y no necesite una estrategia avanzada de presupuesto de rastreo, sí debes comprobar que Google recibe las páginas y que el servidor no se degrada. Google indica que, para muchos sitios sin grandes volúmenes de páginas que cambian con rapidez, mantener el sitemap actualizado y revisar la indexación suele ser suficiente.
Requisitos antes de tocar el DNS
No necesitas cambiar toda la arquitectura de golpe, pero sí coordinar a quienes controlan estas piezas:
- DNS y CDN: acceso autorizado para preparar la configuración y revertir el cambio.
- Hosting y aplicación: métricas del origen, registros de acceso y capacidad para identificar errores o saturación.
- Seguridad: reglas del cortafuegos de aplicaciones web, o WAF, y método del proveedor para identificar bots verificados.
- SEO: acceso a los informes de la propiedad correspondiente en Search Console, sitemap y lista de URLs importantes.
- Operación: una persona responsable del cambio, otra disponible para revisar el origen y una franja de despliegue con soporte.
Prepara también una muestra de URLs: portada, páginas comerciales, artículos, recursos CSS y JavaScript, imágenes, redirecciones, páginas eliminadas y robots.txt. Si hay tienda o área privada, añade pruebas funcionales de carrito, inicio de sesión y cierre de sesión, sin compartir credenciales ni datos de clientes en los registros de prueba.
Anota qué configuración de DNS existe antes del cambio y cómo se restaura. Comprueba con tus proveedores las dependencias de certificados, reglas de seguridad y rutas al origen: una reversión de DNS puede no llegar simultáneamente a todos los usuarios por las cachés DNS y los valores TTL.
Pasos para preparar y comprobar la migración
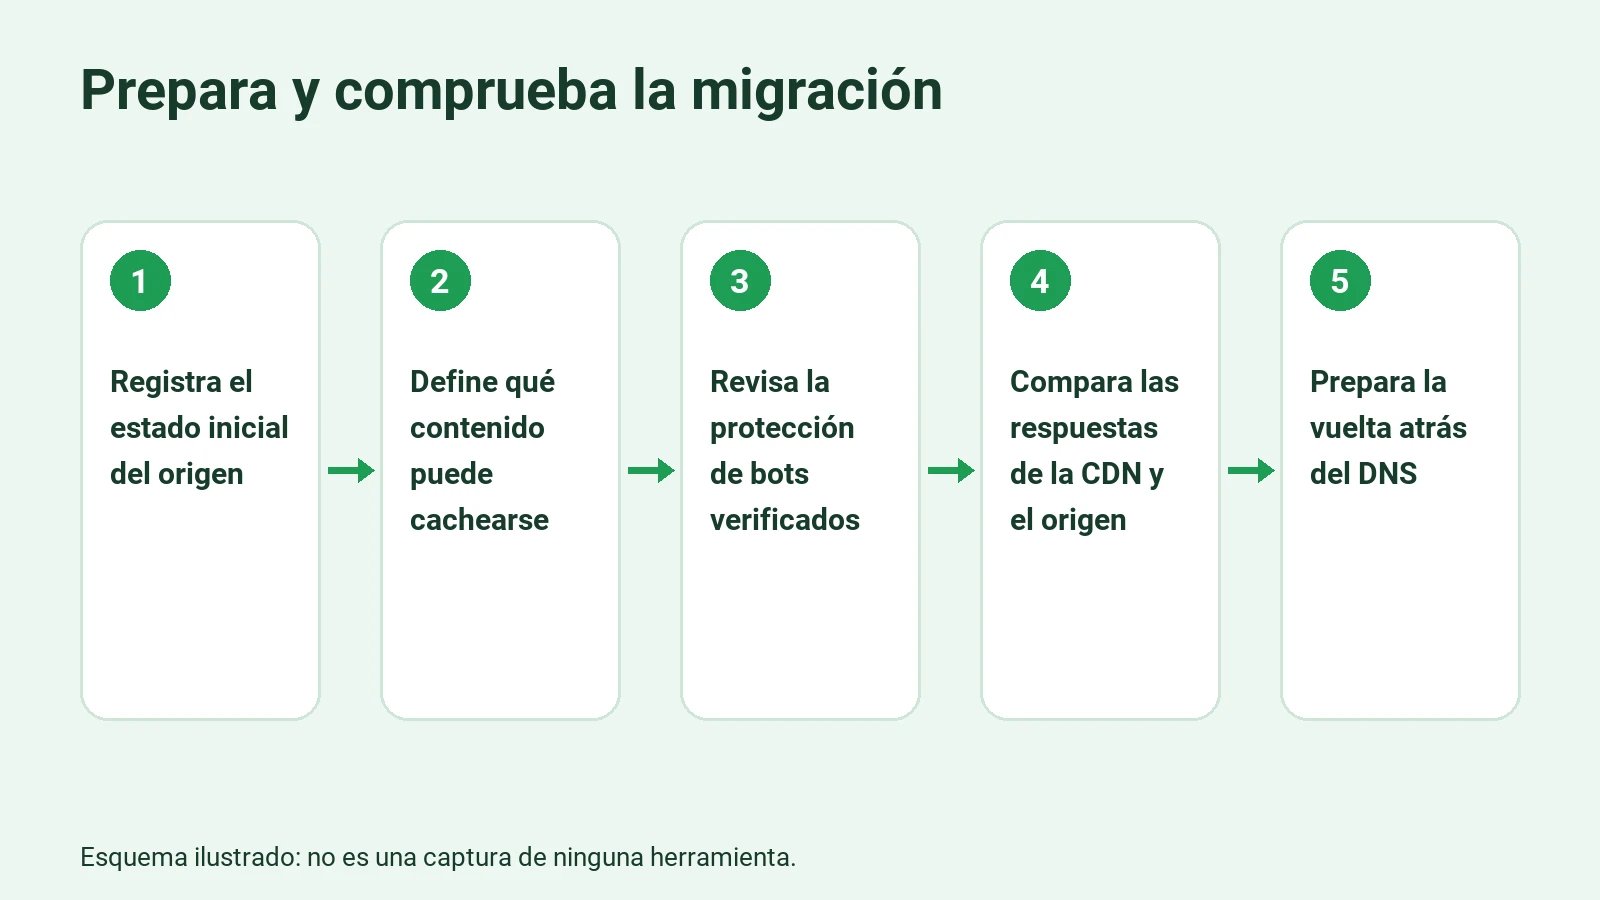
1. Establece una referencia del estado actual
Durante un periodo representativo, registra peticiones al origen, tiempos de respuesta, errores 4xx y 5xx, uso de recursos y, si está disponible, tráfico de rastreadores verificados. Guarda también las respuestas de una muestra de URLs: código HTTP, redirecciones, contenido esencial y cabeceras relevantes.
La referencia debe incluir un momento de actividad habitual y, si procede, uno de mayor carga. El objetivo no es fijar un umbral universal, sino saber cómo se comporta tu web y qué nivel de deterioro considerará inaceptable el equipo antes del cambio.
Comprobación: puedes identificar las URLs críticas y comparar sus respuestas y métricas con las de después. Si no tienes datos suficientes del origen, resuelve esa falta de visibilidad antes de continuar.
2. Define qué se cachea y qué no
Clasifica por tipo de contenido, no solo por extensión. Los recursos públicos y estables son candidatos; las respuestas con sesión, información privada o cambios sensibles necesitan reglas específicas y, a menudo, exclusión de caché.
Revisa las cabeceras del origen y cómo las interpreta tu proveedor. Decide cuánto tiempo puede permanecer una copia, cómo se invalida tras una actualización y qué variables, como parámetros o idioma, deben distinguir una respuesta de otra. Una regla que ignore una variable relevante puede servir contenido equivocado.
Comprobación: accede a una página pública más de una vez y revisa los indicadores de caché disponibles en tu CDN. Para una página privada, verifica con sesiones de prueba separadas que no se comparta contenido. Los nombres y el significado de las cabeceras de caché dependen del proveedor.
3. Prepara la protección sin cerrar el paso a Google
Revisa si las reglas automáticas pueden presentar CAPTCHA, devolver errores o limitar solicitudes legítimas. Si el proveedor ofrece identificación de bots verificados, configura la excepción apropiada para que esos rastreadores puedan acceder sin desafío, manteniendo las demás protecciones necesarias.
No consideres verificado a un visitante solo porque envíe una cabecera User-Agent que diga Googlebot: cualquiera puede imitarla. Usa la verificación del proveedor o contrasta la procedencia mediante los métodos y rangos publicados por Google. La propia explicación de Google sobre la migración a una CDN advierte de que sus rastreadores no resuelven los desafíos CAPTCHA.
Comprobación: revisa eventos del WAF y registros de peticiones verificadas. Una prueba cambiando el User-Agent puede revelar una regla general, pero no demuestra que Googlebot real pueda pasar.
4. Prueba la CDN antes de enviar todo el tráfico
Si tu proveedor lo permite, utiliza su método de previsualización o un entorno de prueba controlado para comparar la respuesta de la CDN con la del origen. Comprueba el certificado, el dominio solicitado y que la prueba recorra realmente las reglas que usarás en producción. Evita publicar un duplicado accesible a buscadores por accidente.
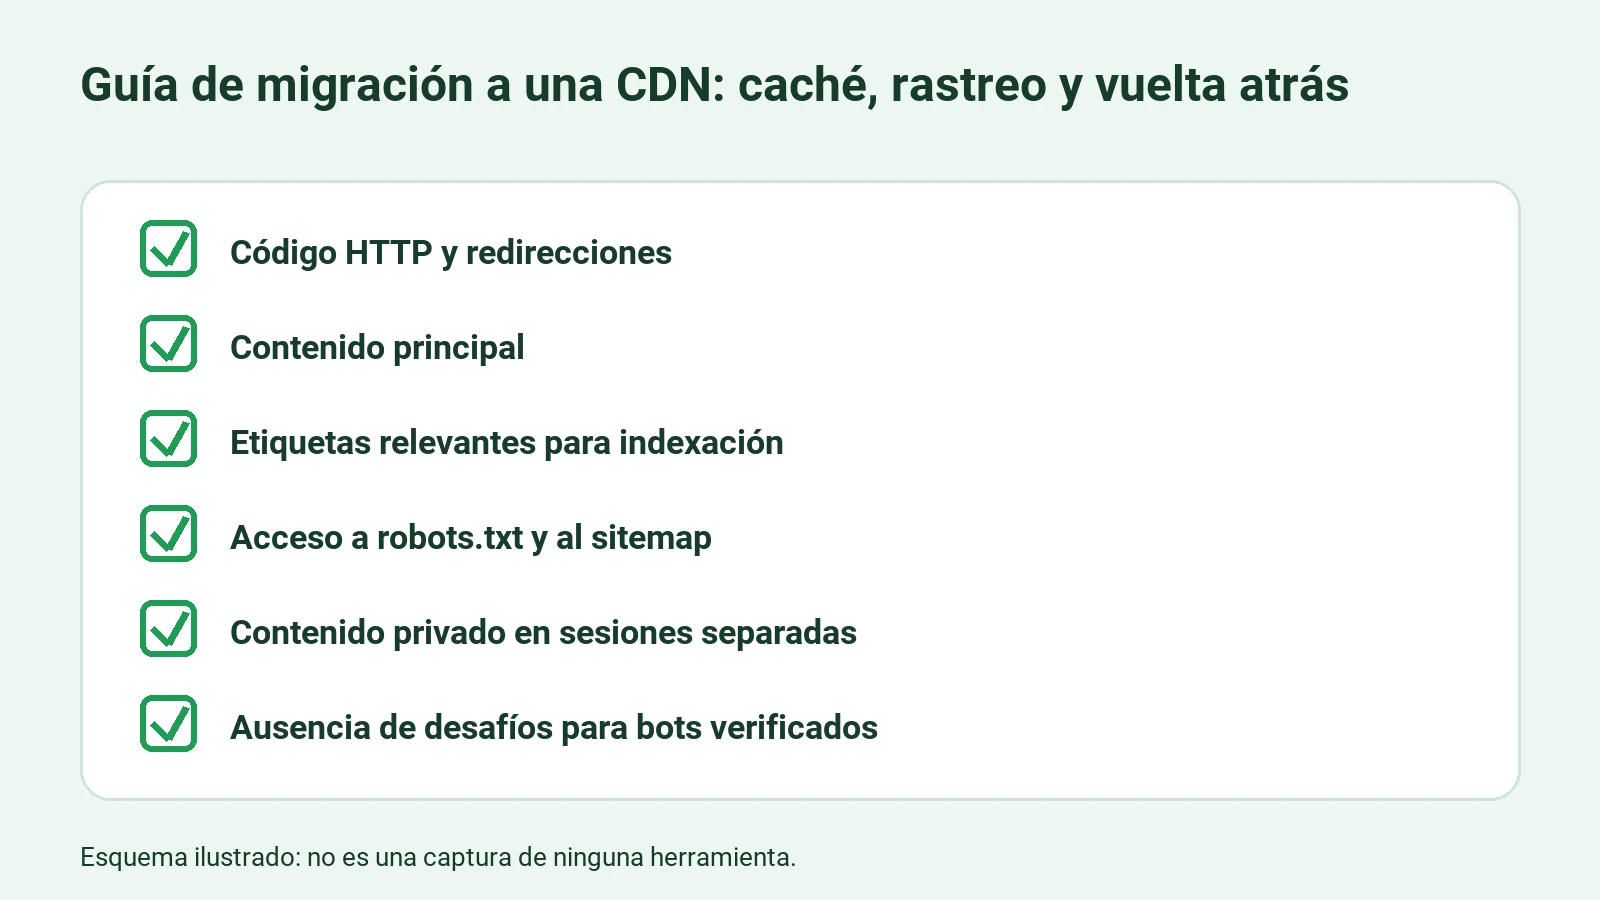
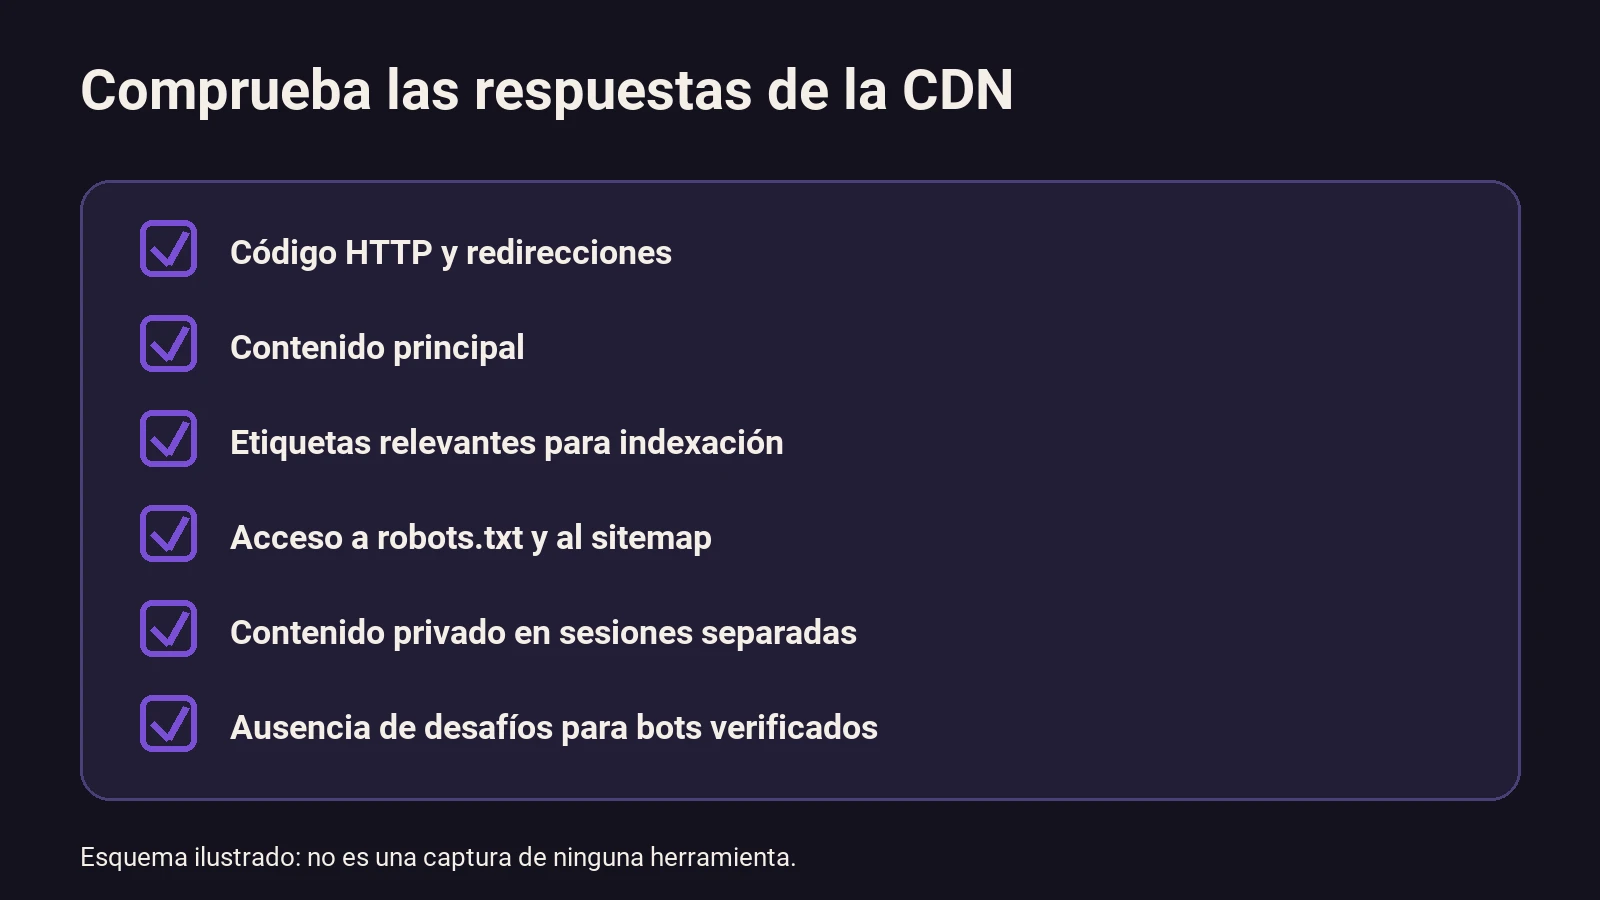
Contrasta códigos, destino de redirecciones, contenido principal, etiquetas relevantes para indexación y acceso a robots.txt y al sitemap. Una respuesta 200 por sí sola no demuestra que sea la página correcta: podría ser un desafío, una página de error o contenido de otra versión.
Comprobación: documenta las diferencias esperadas y corrige las inesperadas. Si no puedes reproducir las condiciones de producción antes del cambio, reduce el alcance inicial y refuerza la vigilancia posterior.
5. Calienta una muestra a ritmo controlado
Solicita a través de la CDN las páginas públicas más importantes y los recursos que esperas que se puedan almacenar. Incluye URLs de campañas próximas y las que observas que reciben rastreo frecuente, siempre que tengas esos datos.
Empieza con pocas peticiones y aumenta solo si el origen mantiene tiempos y errores aceptables. Evita lanzar un rastreo masivo para calentar la caché: sería una carga adicional precisamente durante la preparación. Comprueba si el proveedor permite dirigir el calentamiento a distintas ubicaciones; una petición desde un lugar no garantiza que todas las cachés estén preparadas.
Comprobación: observa en los registros o métricas del proveedor si las solicitudes repetidas se sirven desde caché y si las peticiones al origen se mantienen dentro del margen acordado.
6. Cambia el tráfico y compara
Realiza el cambio en la ventana acordada. Sigue la carga del origen y la proporción de respuestas desde caché, pero también los errores y eventos del WAF. Contrasta la muestra de URLs con la referencia y revisa las operaciones de usuario que no deben depender de una copia pública.
Comprobación: las páginas prioritarias, recursos, redirecciones y archivos de rastreo responden como estaba previsto; no hay señales de contenido privado compartido ni de desafío a rastreadores verificados. Search Console puede ayudar a contrastar el acceso de Google, aunque sus informes no sustituyen a la observación inmediata del origen y la CDN.
7. Mantén vigilancia y cierra o revierte
Sigue observando tras la ventana inicial: la caché puede llenarse de forma desigual y los informes de búsqueda no reflejan necesariamente todos los efectos al instante. Compara también páginas actualizadas para confirmar que la invalidación funciona.
Si aparece un problema, asigna un responsable y un plazo breve para diagnosticarlo. Revierte según el procedimiento preparado cuando se supere el criterio acordado o no puedas garantizar la seguridad del contenido. Después confirma que el tráfico vuelve a una configuración funcional; no des por completada la reversión solo por modificar el DNS.
Ejemplo propuesto: una tienda con catálogo y área de cliente
Imagina una tienda que quiere poner su dominio detrás de una CDN antes de una campaña. El catálogo es público; el carrito y el historial de pedidos dependen de la sesión. Este ejemplo es una propuesta de trabajo, no una migración ejecutada.
El equipo parte de registros del origen y selecciona la portada, varias categorías, productos de la campaña, imágenes, robots.txt y el sitemap. También prepara dos cuentas de prueba sin información real de clientes.
Primero configura como candidatos a caché las imágenes y determinadas páginas públicas, siempre que el proveedor y la aplicación permitan servirlas con seguridad. Mantiene fuera de la caché compartida el carrito y el área de cliente. Al probar con las dos cuentas, comprueba que cada una ve únicamente su propia sesión y que cerrar sesión elimina el acceso esperado.
Después solicita de forma gradual las URLs públicas a través de la CDN. Si una segunda petición sigue llegando al origen, revisa las cabeceras y la regla correspondiente: puede que la página no sea cacheable o que la copia no esté disponible en esa ubicación. No fuerza la caché sin entender por qué estaba excluida.
Tras el cambio, detecta en los eventos del WAF desafíos para solicitudes identificadas por el proveedor como rastreadores verificados. El equipo ajusta la excepción, comprueba nuevas peticiones y conserva protección para tráfico no verificado. Por separado, compara el tiempo de respuesta del origen con su referencia: si aumenta junto con las peticiones sin copia, reduce el calentamiento y estudia qué recursos generan la carga.
La decisión de dar por terminado el cambio no depende de un único indicador. Exige que el catálogo sea accesible, que las sesiones sigan aisladas, que las actualizaciones se reflejen y que la carga del origen sea aceptable para la operación.
Qué mirar si algo falla
| Señal | Qué mirar | Qué hacer si falla |
|---|---|---|
| Aumentan las peticiones al origen | Recursos sin copia, parámetros, ubicaciones y reglas de caché | Detén el calentamiento agresivo y corrige las reglas seguras o añade capacidad |
| Crecen los 5xx o la latencia | Salud de la aplicación, conexiones y tráfico por tipo | Reduce carga, investiga la causa y ejecuta la reversión si se supera el límite acordado |
| Google recibe un desafío o 403 | Eventos del WAF y verificación de procedencia | Ajusta la excepción para rastreadores verificados y comprueba de nuevo |
| Una página responde 200 pero muestra un error | Cuerpo de la respuesta y cadena de redirecciones | Corrige la regla o el origen; no tomes el código como única prueba |
| Se muestra contenido antiguo | Caducidad, invalidación y variantes de caché | Invalida la copia afectada y revisa el proceso de publicación |
| Aparece contenido de otra sesión | Reglas de caché compartida y variables de sesión | Detén la exposición, excluye las respuestas afectadas y sigue el protocolo interno de incidentes |
Si el origen está al límite: freno temporal y vuelta atrás
Si el servidor sufre una carga crítica, no conviertas un bloqueo general en la solución permanente. Primero comprueba de dónde procede el tráfico: puede incluir rastreadores legítimos, filtros que generan muchas URLs, visitantes o peticiones propias de calentamiento.
Para una emergencia breve, Google documenta que respuestas 429 o 503 pueden reducir su ritmo de rastreo; con ellas se puede incluir Retry-After. Google recomienda no mantener estas respuestas más de uno o dos días. La medida tiene efectos sobre todo el hostname y puede retrasar la actualización de información en productos de Google. En Google Ads, las campañas pueden pausarse o cancelarse y los anuncios pueden dejar de publicarse. Si los errores persisten durante varios días, las URLs afectadas pueden desaparecer del índice. Consulta los detalles en la guía de Google para reducir urgentemente el rastreo.
Aplica este recurso solo si la infraestructura realmente necesita un respiro, con una persona responsable de retirarlo y de comprobar la recuperación. No devuelvas errores deliberados como práctica habitual de SEO. Si la causa es una regla de CDN o WAF, corregirla o volver a la configuración anterior puede ser más apropiado.
Tampoco uses robots.txt como interruptor de emergencia para redistribuir temporalmente el rastreo. Está pensado para expresar qué rutas no quieres que se rastreen; bloquear una URL no equivale a garantizar que desaparezca de los resultados.
Costes: cómo estimarlos sin inventar una tarifa
El coste depende del proveedor, el tráfico, las características contratadas y el trabajo necesario para adaptar la web. Sin una tarifa vigente aplicable a tu caso, usa este método hipotético:
- Solicita al proveedor una oferta con cuota, tráfico incluido, excedentes, peticiones, protección y posibles cargos adicionales.
- Estima el consumo con tus métricas actuales y plantea por separado un escenario de campaña. Comprueba qué tráfico se factura y qué conceptos no están incluidos.
- Añade las horas previstas de configuración, pruebas, coordinación y seguimiento, multiplicadas por el coste horario interno o presupuestado.
- Incluye el coste de mantener temporalmente recursos adicionales del origen si decides disponer de ese margen.
- Compara el total con el gasto actual y revisa los consumos reales después del despliegue.
Una fórmula orientativa sería: cuota de CDN + consumo facturable previsto + horas de implantación + capacidad adicional prevista. Es una estimación, no un precio ni una promesa de ahorro. Una mejor tasa de caché puede reducir trabajo del origen, pero no elimina necesariamente el coste de hosting.
Qué conviene automatizar y qué dejar bajo control humano
Una vez estabilizada la migración, puedes automatizar avisos basados en métricas agregadas: aumento de errores del origen, caída de respuestas desde caché o aparición de bloqueos a bots verificados. Cada aviso debería indicar la fuente, el periodo, el umbral acordado y la persona responsable. Evita enviar URLs con datos sensibles, tokens o registros completos a herramientas externas sin revisar su tratamiento.
La IA puede ayudar a resumir incidentes anonimizados o agrupar síntomas, pero no debería cambiar reglas de seguridad, abrir accesos o revertir DNS por su cuenta sin controles. Un resumen no verifica la identidad de Googlebot ni sustituye los registros del proveedor.
Para que el equipo pueda mantener esos avisos, resulta útil documentar la automatización y sus dependencias: qué se mide, dónde se consulta y cómo se detiene. Si buscas apoyo para revisar la relación entre la migración y la visibilidad orgánica, puedes consultar el servicio de SEO con IA. Si prefieres formar a tu equipo para interpretar datos y automatizar tareas, tienes la Academy.
Preguntas frecuentes
¿Una CDN mejora automáticamente mi posicionamiento?
No. Puede ayudar a servir recursos y proteger el origen si está bien configurada, pero una instalación incorrecta también puede dificultar el acceso a las páginas. Rastreo, indexación y posición son procesos distintos; ningún cambio de infraestructura garantiza un resultado en Google.
¿Tengo que cachear todas las páginas HTML?
No. Depende de la aplicación y de si la respuesta cambia por usuario, sesión, idioma u otras variables. Empieza por contenido público que puedas servir con seguridad y verifica la actualización. Mantén fuera de la caché compartida lo que no puedas aislar correctamente.
¿Basta con permitir cualquier petición que diga ser Googlebot?
No. El nombre del agente se puede imitar. Utiliza la identificación de bots verificados de tu proveedor o un método de verificación basado en la procedencia publicado por Google. Después revisa que las reglas aplicables no presenten desafíos a los rastreadores legítimos.
¿Debo preocuparme por el presupuesto de rastreo si mi web es pequeña?
No necesariamente por su optimización avanzada. Sí debes comprobar que las páginas importantes son accesibles, que el sitemap está actualizado y que la CDN no causa errores o bloqueos. El tamaño reducido no evita un fallo de configuración.
¿Cuánto tiempo debo vigilar después del cambio?
No hay un plazo universal. Mantén una vigilancia reforzada durante la ventana de despliegue y después, teniendo en cuenta la actividad de tu web, la propagación del DNS y el tiempo que tardan en aparecer datos de rastreo. Define el cierre según comprobaciones cumplidas, no solo según el reloj.
¿Puedo usar una CDN sin modificar el DNS?
Depende de la integración y de qué tráfico quieras distribuir. Algunos recursos pueden servirse desde un dominio de CDN, mientras que colocar el dominio principal detrás de ella suele requerir cambios de enrutamiento o DNS. Comprueba la arquitectura concreta con tu proveedor antes de planificar la prueba.
Fuentes consultadas
- <https://developers.google.com/crawling/docs/crawl-budget#crawl-capacity-limit>